筆者について: OSEE・OSCE3 保持。仕事で iOS カーネルの研究に取り組んでいます。英語はほとんど話せません。OffensiveCon のトレーニングは、2024年の「Windows Internals for Security Engineers」 に続いて2回目です。
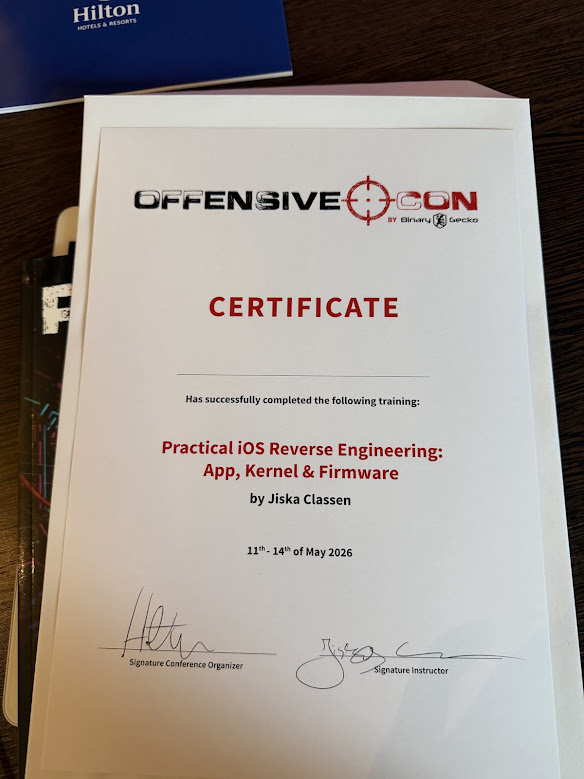
2026年5月11日〜14日、ベルリンの Hilton Berlin で開催された OffensiveCon 2026 のトレーニング 「Practical iOS Reverse Engineering: App, Kernel & Firmware」 を受講しました。講師は Jiska Classen さんです。2年前に Windows のカーネルを4日間叩き込まれたのと同じ場所に、今回は iOS を学びに戻ってきた形です。
公式ページ:Practical iOS Reverse Engineering: App, Kernel & Firmware(OffensiveCon 2026)
この記事は、技術の解説ではなく体験記です。教材の中身や演習の詳細には触れず、コースの内容は公式ページのシラバスに書いてある範囲でしか書きません。
なぜ iOS のトレーニングを受けたのか
きっかけは、仕事で iOS カーネルの研究が必要になったことです。ただ、iOS をまったくのゼロから独学で始めるのはかなり厳しいと感じていました。そんなときに OffensiveCon でこのトレーニングが開催されることを知り、タイミング的にもちょうど良かったので申し込みました。
実は同じ OffensiveCon 2026 では、「MalOpSec 2: EDR - The Great Escape」 も受けたいと思っていました。それでも、今は業務で必要な iOS の研究が最優先だったので、iOS を選んでいます。
2024年は全額自腹でしたが、今回は仕事のための受講なので、受講費と渡航費は副業先の会社が、宿泊費は本業の会社が出してくれました。また、2024年は友人2人と3人で受講しましたが、今回は一人での参加です。
2年ぶりのベルリン
イギリス経由で、ラウンジは快適だった
フライトはイギリス経由です。アメックスプラチナを持っていたおかげで、イギリスでの乗り継ぎではファーストクラスの乗客が使うラウンジに入れました。長いトランジットもかなり快適に過ごせました。
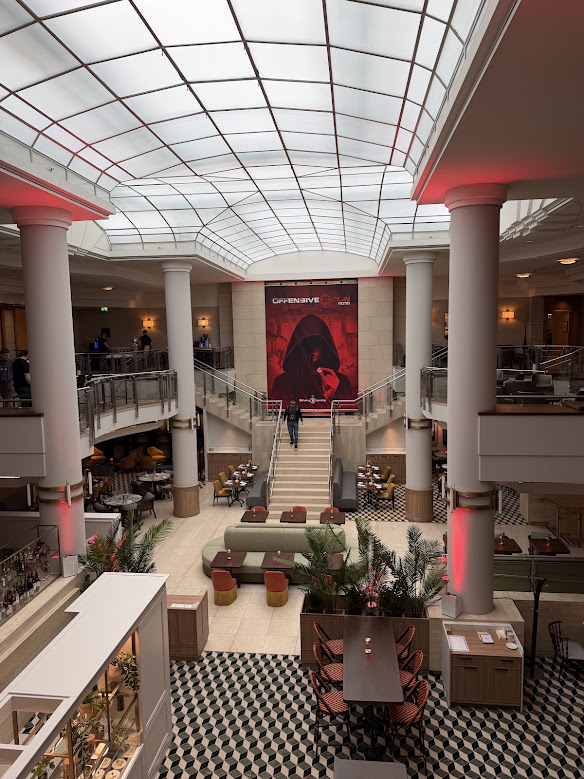
Hilton Berlin に泊まり、一歩も外に出なかった
2024年は会場の隣のホテルでしたが、今回は会場の Hilton Berlin に泊まりました。アメックスプラチナの特典で Hilton のゴールド会員になっていたので、部屋のアップグレードもありました。
今年のトレーニングは Hilton Berlin の館内で行われたので、宿と教室が同じ建物です。結果として、滞在中は一度も Hilton Berlin の外に出ていません。
費用
費用はざっくり以下の通りです。
| 項目 | 金額 |
|---|---|
| トレーニング | 約85万円(公式ページの表示は 4,800ユーロ) |
| 渡航費 | 約35万円 |
| ホテル | 約30万円 |
| 合計 | 約150万円 |
合計すると、2024年とほぼ同じ約150万円でした。
カンファレンスには出ず、Pwn2Own を見た
カンファレンス本体には参加していません。ただ、同じ時期に Pwn2Own が開催されていたので、その様子を見ていました。
何を学ぶトレーニングか
コースは「アプリ → ユーザー空間の内部 → カーネル → ファームウェア」とレイヤーを下っていく4日間の構成です。シラバスによると、各日のテーマは次の通りです。
- Day 1: iOS アプリの基礎(Ghidra と Frida による静的・動的解析)
- Day 2: ユーザー空間の内部(実行トレース、スレッド、ファジング入門)
- Day 3: ユーザー空間とカーネル空間の境界(XPC、Mach メッセージ、IOKit、ハードウェアの保護機構)
- Day 4: ファームウェアと発展的なリバーシング(IOKit ドライバの内部、コプロセッサ、RTKit ファームウェア)
講師の Jiska Classen さんは、Bluetooth や UWB、AirTag などワイヤレス周りのリバースエンジニアリングで知られる研究者です。期間中は脱獄済みの iPad を無料で借りることができ、スライド・演習・解答・チートシートが配布されます。詳しいカリキュラムや前提知識、PC の要件は公式ページ を見てください。
教室の様子
自己紹介で焦った
初日は自己紹介から始まりました。一人ずつ「なぜこのトレーニングに来たのか」を話す形式です。英語がまったくできない私は、正直かなり焦りました。
受講者のレベル
受講者のレベルは、2024年の WISE ほど高くないように感じました。WISE は、OSEE を当たり前に持ち、カーネルの 0day を報告しているような人ばかりの教室でした。ただ、今回も飛び交う質問を聞いていると、すでに iOS への攻撃についてある程度の知見を持っていそうな人が複数いました。
端末は借りた
演習用に自分の脱獄済み iPhone を持っていきましたが、結局は会場で iPad を借りて受講しました。
4日間の過ごし方
WISE よりずっとついていけた
WISE のときと比べると、今回は全然ついていくことができました。2年の間に私自身の技術レベルが上がったこともあると思いますが、それ以上に、コースの設計がゼロから始める人に優しかったのが大きいです。
実在するアプリを模したアプリを題材にした API の解説から始まり、ipsw の使い方、脱獄した端末に SSH で管理者権限でアクセスする方法、そこから Frida でデバッグする流れまで、ゼロからかなり丁寧に解説してくれました。
英語はほとんど聞き取れなかった
英語の聞き取りは、今回もほとんどできていません。それでも、初心者でも手を動かしながら進められる構成だったので、かなり多くの情報を持ち帰ることができました。
ウイスキータイムには行かなかった
2024年は、トレーニング後のウイスキータイムで会話に加わりました。今回は一度も行かず、毎日部屋に戻って休むことを優先しました。
受講後:仕事にどう効いたか
帰国後は、トレーニングで覚えた ipsw を使って iOS のアップデート前後の差分を取り、その差分を AI に調査させる、といったことをしています。また、vPhone を使って iOS のエクスプロイトを再現することもできています。
最終的に何を作ったかまでは書けませんが、ゼロベースから iOS の研究を始めるうえで、このトレーニングはかなりの近道になったと感じています。受講から5か月経った今でも、評価はとても高いです。
これから受講する人へ
- iOS の勉強をこれから始める人に最適です。 基礎から丁寧に積み上げてくれるので、iOS が初めてでも置いていかれません。
- 毎年開催されるとは限りません。 受けたい人は、OffensiveCon のトレーニング一覧をこまめに確認しておくのがおすすめです。
- 端末は借りるほうが楽です。 自分の実機も持っていきましたが、講師が用意した環境なら、質問したときもスムーズに回答してもらえます。
- 英語に自信がなくても受けられます。 ただし初日に自己紹介があるので、「なぜ来たのか」くらいは事前に用意しておくと焦らずに済みます。
おわりに
仕事で必要に迫られて飛び込んだ iOS でしたが、このトレーニングのおかげで、ゼロからのスタートをかなり短縮できました。英語がほとんど聞き取れなくても、手を動かして持ち帰れるものが多い、良いトレーニングでした。
会場では、おなじみの OffensiveCon の T シャツと、OffensiveCon 版の Phrack も手に入りました。